Oauth Callback: Безопасная аутентификация для AI-агентов и CLI-инструментов
Oauth Callback от Kriasoft является бесплатным инструментом категории mcp, созданным с использованием TypeScript, работающим на Node.js 18+, Deno или Bun. Распространяется в виде npm-пакета, он захватывает коды авторизации OAuth 2.0 с серверов авторизации. Этот инструмент действует как обработчик обратного вызова OAuth 2.0 и поставщик OAuth для Протокола Контекста Модели (MCP). Он интегрируется с MCP SDK, обеспечивая безопасную аутентификацию для различных AI-агентов и приложений. Его дизайн сосредоточен на эффективной и безопасной обработке потока кодов авторизации OAuth.
Что такое Oauth Callback?
Oauth Callback подключается к серверам авторизации OAuth 2.0 для захвата кодов авторизации. Он служит обработчиком обратного вызова OAuth 2.0 и поставщиком OAuth для Протокола Контекста Модели (MCP). Этот инструмент интегрируется с MCP SDK, обеспечивая безопасную аутентификацию для AI-агентов. Хотя Oauth Callback сам использует HTTP для обратных вызовов, он поддерживает системы, которые подключаются к серверам MCP с использованием StreamableHTTPClientTransport. Claude Desktop является совместимым AI-клиентом при подключении к серверу MCP, который использует Oauth Callback для аутентификации.
Основные функции и инструменты
Основной экспорт Oauth Callback предоставляет getAuthCode() для захвата основных кодов авторизации OAuth и OAuthError как специфичный для OAuth класс ошибок. Из экспорта oauth-callback/mcp browserAuth() функционирует как совместимый с MCP SDK поставщик OAuth. Для хранения токенов он предлагает inMemoryStore() для временного использования и fileStore() для постоянного, основанного на файлах хранения. Инструмент поддерживает протокол передачи HTTP, настраивая временный локальный HTTP-сервер для перехвата обратных вызовов OAuth.
Для кого это?
Oauth Callback предназначен для разработчиков, создающих CLI-инструменты, настольные приложения и автоматизированные скрипты, которым необходимо захватывать коды авторизации OAuth через локальный обратный вызов. Он также служит клиентам Протокола Контекста Модели (MCP) и AI-агентам, требующим безопасной аутентификации. Это включает в себя разработчиков, интегрирующих AI-агентов с серверами MCP. Инструмент обрабатывает автоматическую настройку локального сервера, запуск браузера и очистку, предлагая гибкое хранение токенов. Пропустите это, если ваше приложение не требует потока кода авторизации OAuth 2.0 или интеграции с MCP SDK.
Как начать
Доступ предоставляется через стандартный поток авторизации OAuth. Настройка включает либо предварительную регистрацию приложения OAuth с URI перенаправления, таким как "http://localhost:PORT/callback", и использование идентификатора клиента, либо использование Динамической Регистрации Клиента, где клиент регистрирует себя.
Сценарии использования
- Аутентификация CLI-инструментов для доступа к пользовательским данным на таких сервисах, как GitHub, путем обработки браузерного потока авторизации OAuth и захвата кода авторизации.
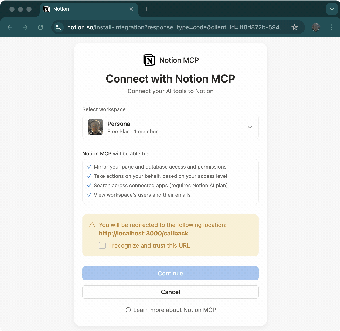
- Интеграция AI-агентов с серверами MCP (например, сервер MCP Notion) путем предоставления поставщика OAuth (browserAuth()), который обеспечивает безопасную аутентификацию для агента.
- Автоматизация рабочих процессов через различные сервисы (например, Notion, Linear, GitHub) путем предоставления аутентифицированного доступа для автоматизированных скриптов.
Oauth Callback предоставляет целенаправленное решение для захвата кода авторизации OAuth 2.0, особенно для нативных приложений и AI-агентов. Его поддержка PKCE и динамической регистрации клиентов повышает безопасность и упрощает настройку. Интеграция инструмента с MCP SDK делает его ценным компонентом для безопасной аутентификации AI-агентов. Его гибкие варианты хранения добавляют полезности для различных потребностей разработки. Попробуйте аутентифицировать инструмент CLI для доступа к пользовательским данным на GitHub.